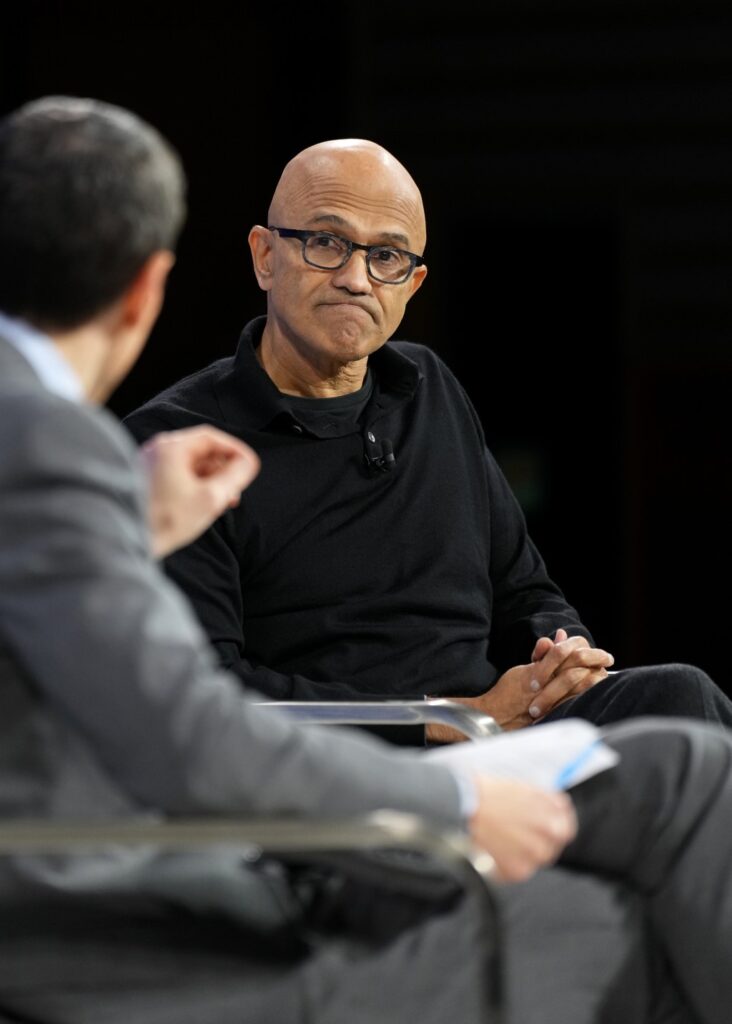
在围绕 AI 驱动网络攻击的担忧升温之际,微软 CEO 萨提亚·纳德拉公开表示,大量关键基础设施处于「无法打补丁」的状态。据 TechCrunch 报道,他同时淡化了近期 Outlook 服务中断事件的影响,并提到 AI 正在同时制造机会与新的挑战。这一表态把讨论焦点从单一产品故障转向了更底层的系统性问题。
「无法打补丁」意味着什么
在软件行业,「打补丁」是修复已知漏洞的常规手段,前提是系统可更新、可重启、可承受停机。纳德拉的说法指向另一类现实:不少关键基础设施运行在老旧系统上,或受制于连续运行要求与责任归属,难以按常规节奏修补。这类系统一旦暴露漏洞,防守方缺少低成本、可快速执行的补救选项。对攻击者而言,AI 降低了发现和利用漏洞的门槛;对防守方而言,问题不只是「有没有补丁」,而是「能不能打上去」。
淡化 Outlook 故障的用意
纳德拉在谈及 AI 风险时顺带淡化了近期 Outlook 中断。这一处理方式值得注意:云服务偶发故障属于可用性问题,而关键基础设施的不可修补漏洞属于安全结构性风险,两者性质不同。将前者轻描淡写,实际上是在把公众注意力引向后者——真正难解的不是某次服务抖动,而是那些长期存在、难以替换的底层系统。这也符合微软近年反复强调的「安全优先于功能」的叙事转向。
AI 的双重角色
纳德拉提到 AI 同时带来机会与新挑战,这一判断在安全领域尤为明显。AI 可用于威胁检测、漏洞挖掘和自动化响应,提升防守效率;但同样的能力也可被用于加速攻击链的各个环节。当攻防双方都在使用同类工具时,速度差往往决定结果,而「无法打补丁」的系统恰恰是最难提速修补的一环。对基础设施运营方来说,这意味着安全策略需要从「定期修补」转向「假设已被突破」的持续监测与隔离设计。
对国内用户而言,这番表态的现实意义在于:关键基础设施的安全短板不取决于某一家厂商的产品更新节奏,而取决于系统能否被持续维护;在 AI 放大攻防速度的背景下,可维护性本身就是安全能力的一部分。
来源:TechCrunch AI 查看原文 (本文基于公开信息整理改编)